Siber güvenlikte beş temel alışkanlık
Saldırıların büyük bölümü karmaşık yöntemlerle değil, tekrar kullanılan parolalar ve güncellenmemiş cihazlar üzerinden gerçekleşiyor.
Saldırıların büyük bölümü karmaşık yöntemlerle değil, tekrar kullanılan parolalar ve güncellenmemiş cihazlar üzerinden gerçekleşiyor.
Bireysel kullanıcıyı hedefleyen saldırıların önemli bölümü, teknik olarak karmaşık yöntemler gerektirmez. Çalınan parolaların başka sitelerde denenmesi, sahte bağlantılarla bilgi istenmesi ve güncellenmemiş yazılımlardaki bilinen açıklar en sık görülen yollardır.
Birinci alışkanlık, her hesapta farklı parola kullanmaktır. Bir sitede sızan parola, aynı parolanın kullanıldığı diğer hesapları da açar. Parola yöneticileri, akılda tutma yükünü ortadan kaldırır.
İkincisi iki adımlı doğrulamadır. Parola ele geçse bile, ikinci adımda istenen tek kullanımlık kod olmadan giriş yapılamaz. Kısa mesaj yerine doğrulama uygulaması kullanmak daha güvenlidir.
Üçüncüsü güncellemelerdir. İşletim sistemi ve uygulama güncellemeleri çoğunlukla güvenlik yamaları içerir; ertelenen güncelleme, bilinen bir açığın açık kalması demektir.
Dördüncüsü bağlantılara karşı dikkattir. Banka ya da kargo adına gelen aciliyet vurgulu mesajlar, kullanıcıyı düşünmeden tıklamaya yönlendirir. Bağlantıya tıklamak yerine kurumun uygulamasını doğrudan açmak güvenli yoldur.
Beşincisi yedeklemedir. Önemli dosyaların düzenli yedeği alındığında, fidye yazılımı ya da cihaz kaybı durumunda veri kaybı yaşanmaz. Yedeğin cihazdan ayrı bir yerde tutulması gerekir.
Yorumlar
İlgili Haberler
PHP kriziyle ilgili merak edilenler
İnternet siteleri ve kurumsal uygulamalarda yaygın kullanılan PHP programlama dilinde tespit edilen iki kritik güvenlik açığına karşı dünya genelinde yeni önlemler devreye alınırken kurum ve kuruluşlar açıkların giderilmesi için güncellemelere odaklandı.
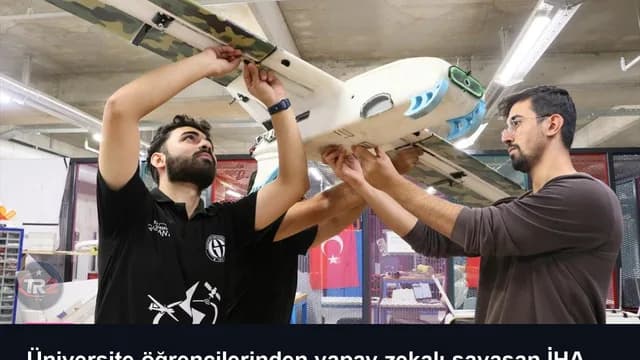
Üniversite öğrencilerinden yapay zekalı savaşan İHA
Üniversitenin Havacılık ve Uzay, Elektrik-Elektronik, Makine ve Yazılım Mühendisliği bölümlerinde öğrenim gören 7 öğrencinin oluşturduğu ekip, yaklaşık bir yıllık çalışmayla "Alpagu V3" adını verdikleri İHA'yı geliştirdi.
Siber Güvenlik Başkanlığından ulusal ölçekte uyarı
“PHP2Shell” olarak adlandırılan ve yüksek risk taşıyan güvenlik zafiyetlerinin, belirli koşullarda saldırganlara kullanıcı kimlik doğrulaması olmaksızın uzaktan kod çalıştırma imkânı sağlayabildiği değerlendiriliyor.